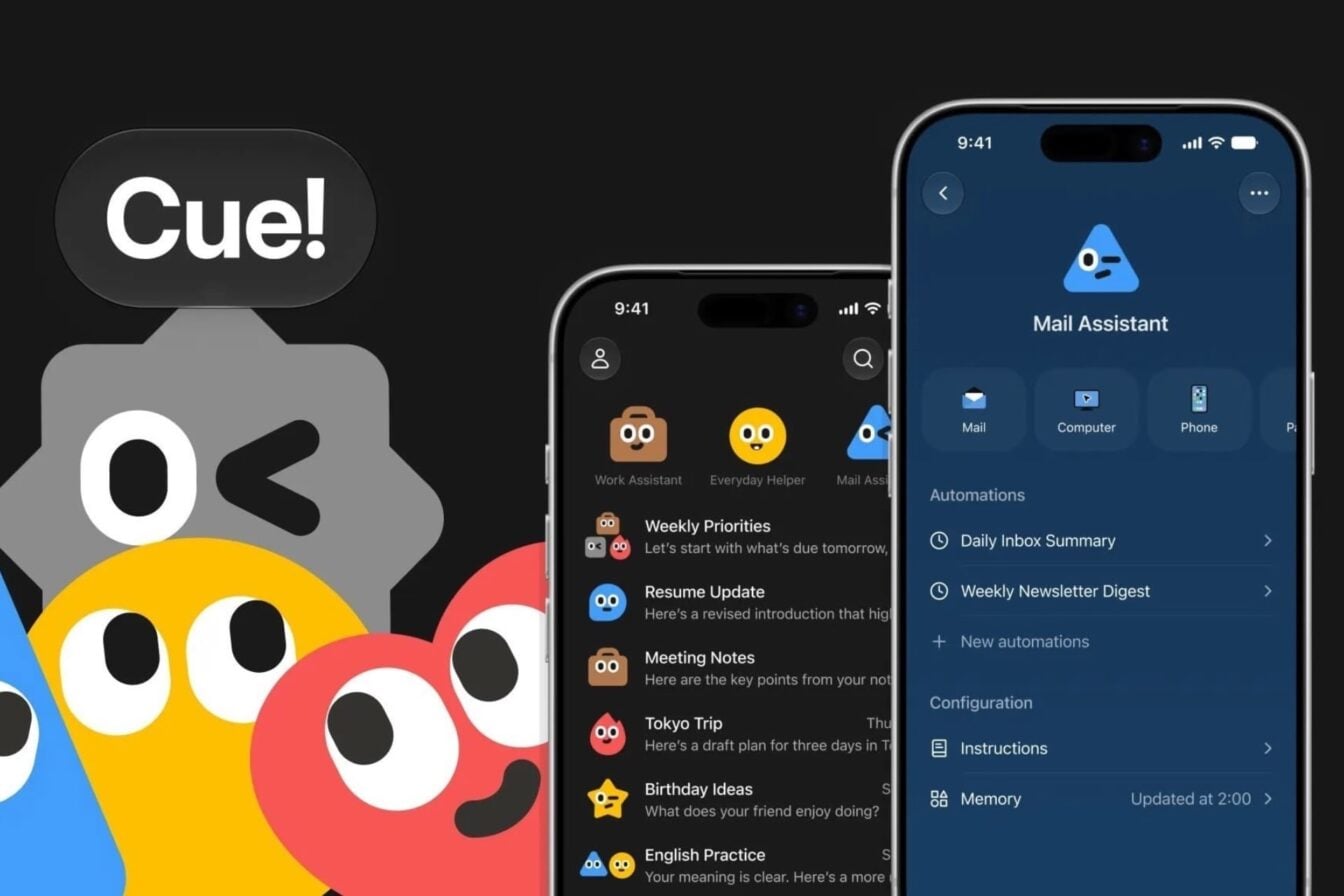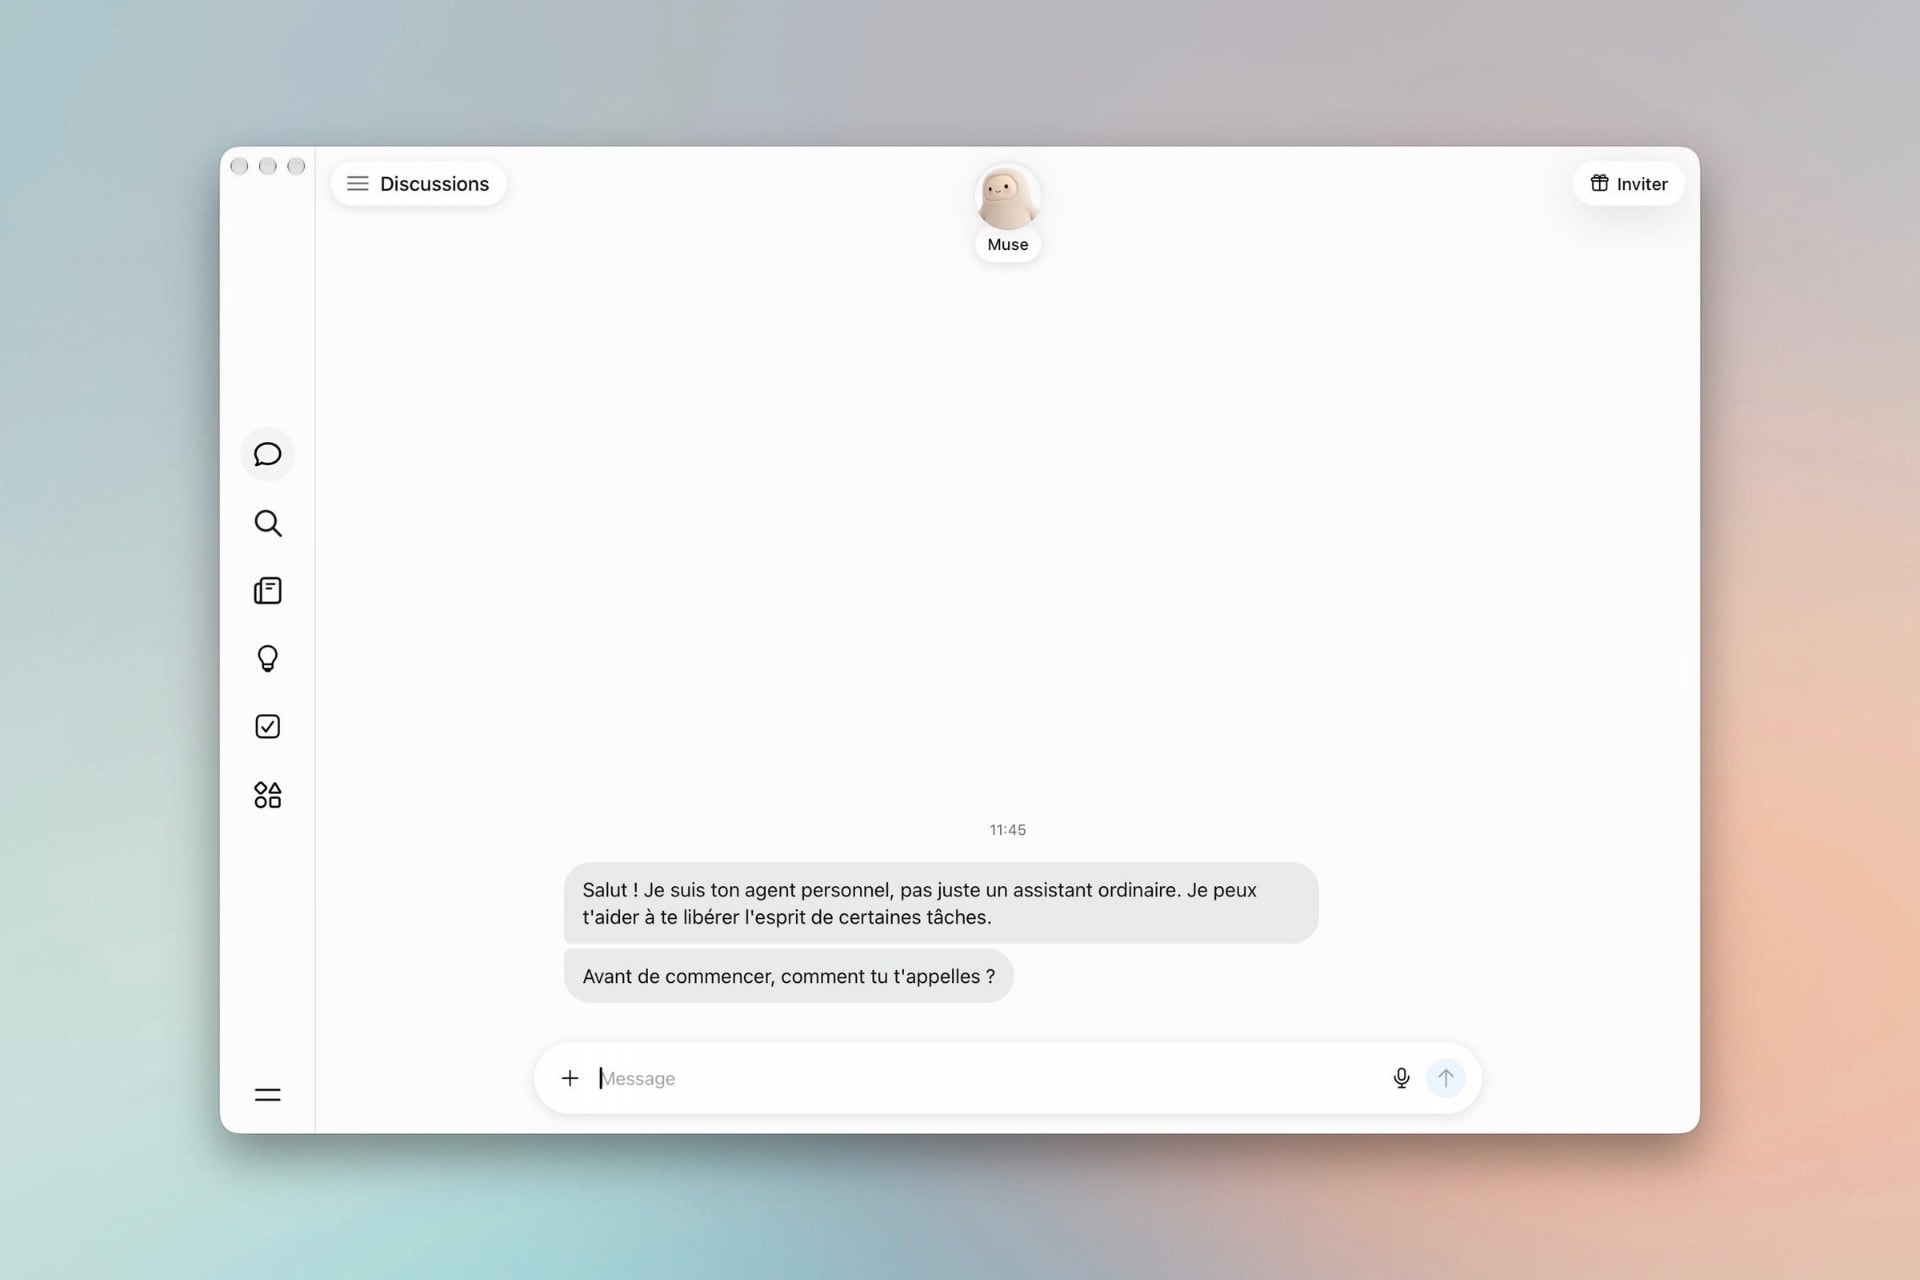
Meta a lancé Muse le 8 septembre aux États-Unis : un agent qui lit les e-mails, gère l’agenda, répond dans les messageries et passe commande à la place de son utilisateur. Quatre semaines plus tard, des documents internes sortis de l’entreprise décrivent un lancement sous tension permanente côté sécurité. Chez les ingénieurs du groupe, d’après ces documents, un pronostic circule : une fuite massive de données serait « inévitable ».
Trois alertes de sécurité en trois semaines
Chaque utilisateur de Muse dispose de sa propre machine virtuelle, une bulle isolée dans laquelle l’agent travaille avec les comptes qu’on lui a confiés. Le 18 septembre, un message interne signalait un « pic soudain » d’évasions hors de ces bulles, des brèches qui permettaient d’atteindre ce qui se trouve autour, jusqu’à des bases de données internes de Meta. Le chantier de colmatage, ouvert fin août, serait remonté jusqu’à Mark Zuckerberg en personne.
D’après les mêmes documents, « beaucoup d’ingénieurs chevronnés pensent qu’il est inévitable que nous subissions une fuite de données massive à cause de Hatch », Hatch étant le nom de code interne du projet. Les semaines précédentes, une faille critique de l’application Mac avait été signalée par le chercheur Patrick Wardle, puis corrigée en quelques jours. Une autre brèche, classée au deuxième niveau de gravité interne, aurait pu ouvrir la machine virtuelle d’un utilisateur, e-mails et fichiers compris.
Lire aussi : La nouvelle IA de Meta est accusée de lire tous vos messages, même si vous refusez
Meta répond que Muse est « sûr, sécurisé et privé », avec des protections intégrées et des réglages qui laissent l’utilisateur aux commandes. L’entreprise met aussi en avant son programme de chasse aux failles, qui paie jusqu’à 300 000 dollars pour une évasion de machine virtuelle. Aucune fuite n’a été constatée à ce jour.
Un agent branché sur toute la vie numérique
Muse se connecte à l’e-mail, à l’agenda, aux messageries, au navigateur et à des services tiers, jusqu’aux comptes bancaires par l’intermédiaire de Plaid et de ses plus de 12 000 établissements américains. Une analyse publiée fin septembre par un éditeur de VPN recense 31 des 35 catégories de données répertoriées par l’App Store dans la collecte de l’application. Seule une autre application fait davantage sur ce terrain, et elle vient aussi de Meta : Meta AI. Le tout en version gratuite ou sur abonnement à 20 ou 100 dollars par mois.
Lire aussi : Malgré le fiasco de l’Ai Pin, Meta dévoile Muse Charm, son propre pendentif IA
En juin 2025 déjà, le flux Discover de l’application Meta AI exposait publiquement des conversations que leurs auteurs croyaient privées. La CNIL se disait au même moment « mobilisée et attentive » sur l’usage des données des Européens pour entraîner ses modèles. L’amende record de 1,2 milliard d’euros infligée en 2023 pour des transferts de données illégaux reste de son côté dans toutes les mémoires à Dublin.
Muse n’existe pas en Europe, et aucun calendrier d’arrivée n’a été annoncé. Le décalage, pour une fois, arrange les utilisateurs français : ils observeront depuis la rive, le temps de savoir si les ingénieurs maison avaient du flair ou simplement le trac.
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.
Source : 404 Media