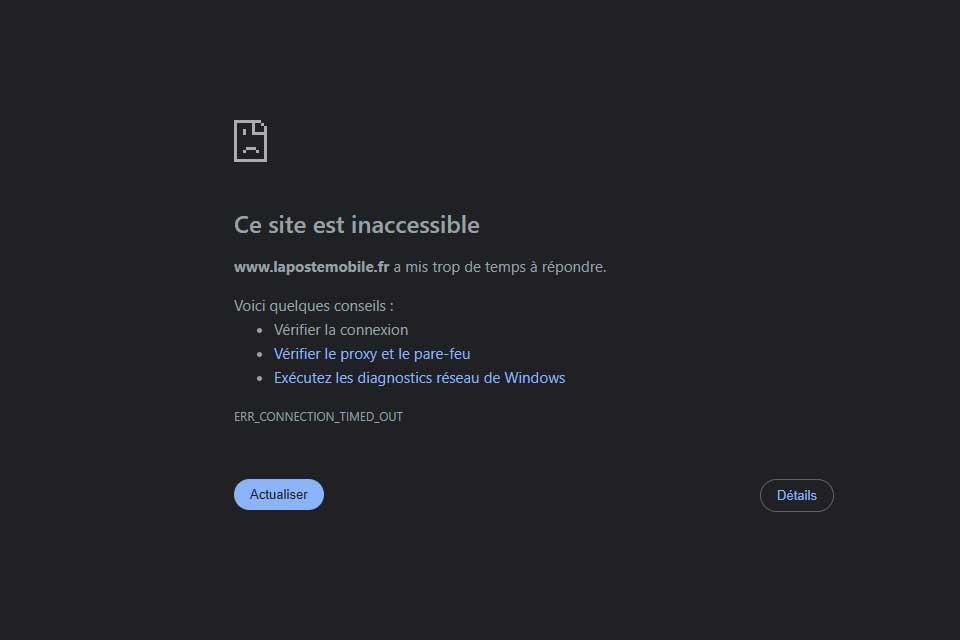
Journée compliquée pour les opérateurs en France. Alors qu’Orange fait face à une panne depuis la fin de la matinée, nous avons constaté des difficultés pour accéder au site de La Poste Mobile ce mercredi. Nous l’avons constaté à la rédaction en début d’après-midi, avant qu’il ne redevienne doucement accessible un peu plus tard. Entre temps, le groupe de hackers prorusse NoName057(16) a revendiqué une attaque par déni de service distribué (DDoS) contre plusieurs services en ligne de l’opérateur, dont son site principal, son espace client et son service d’activation des cartes SIM. Cette revendication s’inscrit dans sa campagne #OpFrance, qui vise depuis la mi-octobre des sites publics, maritimes et de la défense en France.
Le groupe est allé plus loin dans l’après-midi en affirmant, sur Telegram, avoir récupéré les données personnelles de 25 000 clients de La Poste Mobile, rapporte le site spécialisé FrenchBreaches. Il publie des captures d’écran présentées comme des pages d’espaces clients, sur lesquelles apparaissent des noms, des adresses, des numéros de téléphone et une partie d’un IBAN. Attention, ces images ne prouvent ni une intrusion dans les systèmes de l’opérateur ni l’ampleur annoncée. En effet, elles pourraient aussi provenir de quelques comptes individuels piratés. Aucun fichier permettant de vérifier le chiffre de 25 000 clients n’a été publié.
Contacté par 01net.com, Bouygues Telecom, maison mère de La Poste Mobile, indique que ses « équipes analysent actuellement la situation » et n’a « pas de commentaire à ce stade ». L’opérateur ne confirme donc ni l’attaque ni la fuite de données, sans pour autant les démentir.
Une attaque DDoS ne permet pas de voler des données
Ces deux revendications sont de nature très différente et une attaque DDoS ne permet pas, à elle seule, d’accéder aux données des clients. NoName057(16) est d’ailleurs connu pour ce type d’attaques, et non pour des vols de données, ce qui rend cette seconde revendication inhabituelle. Le groupe avait déjà revendiqué l’attaque DDoS qui avait perturbé La Poste et La Banque Postale pendant les fêtes de fin d’année 2025, malgré l’opération Eastwood menée en juillet 2025 par Europol et Eurojust pour démanteler une partie de son infrastructure.
En attendant une éventuelle confirmation, les abonnés de La Poste Mobile ont tout intérêt à redoubler de vigilance face aux messages, appels ou SMS qui se réclameraient de leur opérateur ou de leur banque, en particulier s’ils demandent des informations personnelles ou bancaires. Malgré son nom, il convient de rappeler que La Poste Mobile appartient aujourd’hui à Bouygues Telecom, et non au groupe La Poste. L’opérateur avait finalisé le rachat en novembre 2024, récupérant au passage environ 2,4 millions de clients mobiles.
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.
Source : FrenchBreaches