Une campagne de phishing vise actuellement les utilisateurs de Revolut. Certains des clients de la néobanque ont en effet commencé à recevoir des SMS piégés. Ces messages prétendent provenir de la banque britannique, rapportent les chercheurs de MalwareBytes. Les experts en cybersécurité ont reçu un premier signalement de phishing le lundi 14 septembre 2026.
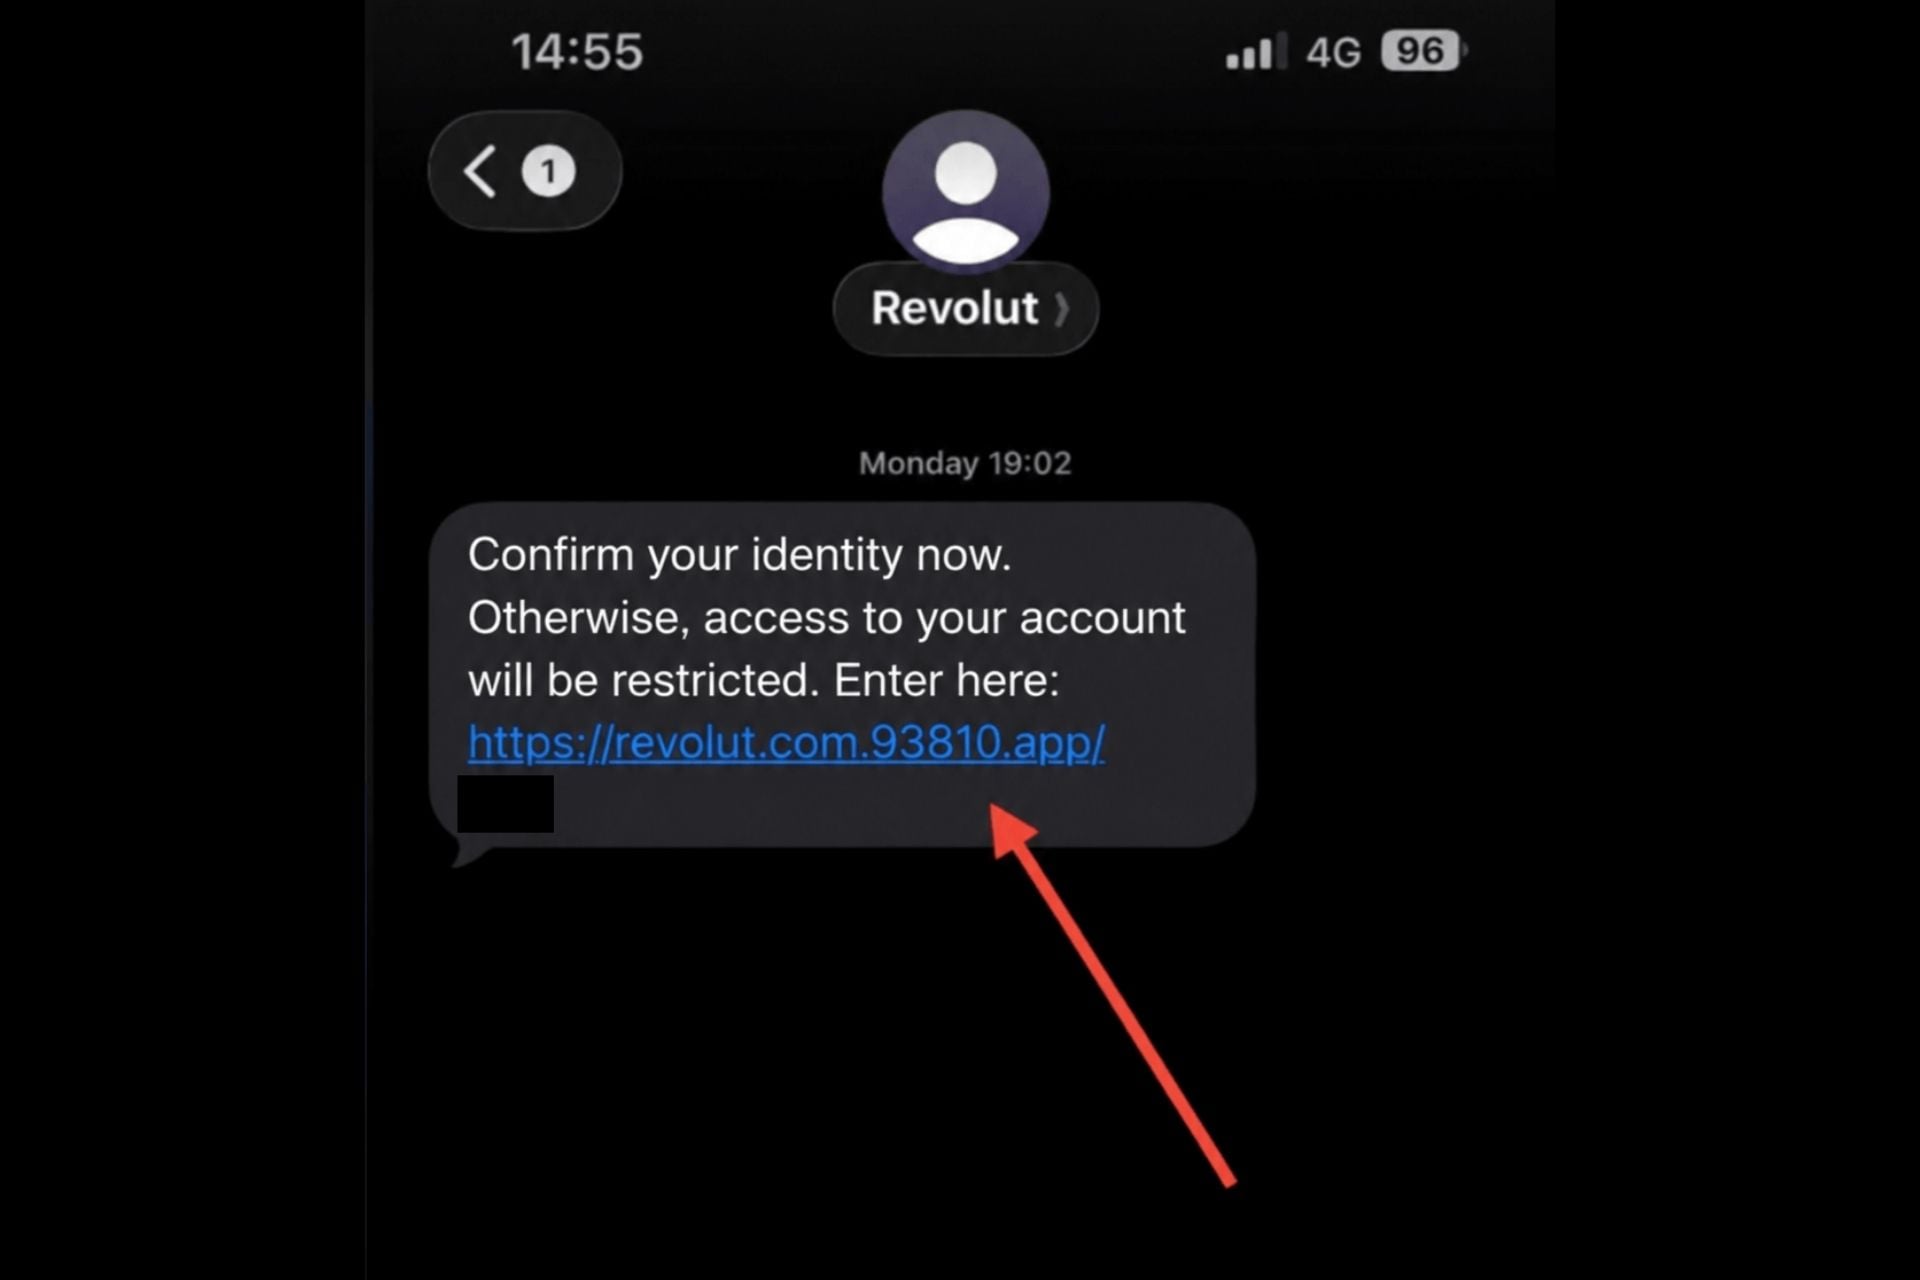
Plusieurs cas ont depuis été identifiés par MalwareBytes. L’un des messages piégés s’affiche dans la même conversation que les messages authentiques déjà envoyés par Revolut. L’arrivée d’un message piégé directement dans la conversation par SMS contribue à endormir la méfiance de la victime.
Les escrocs utilisent une technique appelée usurpation de l’identifiant d’expéditeur (« Sender ID spoofing ») pour arriver à leurs fins. Ils envoient leur SMS via des plateformes professionnelles d’envoi en masse, les mêmes que les banques utilisent pour leurs alertes légitimes. Le téléphone de la victime regroupe alors automatiquement tous les messages portant le même identifiant dans une seule et même conversation.
À lire aussi : Arnaques aux impôts – de fausses lettres de la DGFiP inondent les boîtes aux lettres des Français
Une fausse vérification d’identité Revolut
Le message contient systématiquement un lien qui invite la cible à confirmer son identité. Si l’utilisateur clique sur ce lien, il se retrouve sur une page réclamant l’accès à la caméra de son smartphone. Au moment où la cible accorde son autorisation, la page imite le système de vérification d’identité vidéo de Revolut, avec la consigne de « tourner la tête ».
Une fois cette fausse vérification terminée, la page va réclamer le mot de passe du compte Revolut. Au terme de cette mise en scène, les pirates disposent d’énormément d’outils pour usurper votre identité. Les données biométriques volées peuvent notamment servir à ouvrir d’autres comptes en ligne à votre nom. Ce type de faux contrôle de présence, suivi d’une demande de mot de passe, est une technique classique pour désamorcer la méfiance des victimes, expliquent les chercheurs.
A lire aussi : Facturation électronique – une fuite de données frappe une plateforme comptable en pleine réforme
Un timing qui inquiète
Cette campagne de phishing survient seulement quelques jours après la fuite de données survenue chez Revolut. La banque a été piégée par les hackers du gang « iamnotavillain ». Les pirates se sont fait passer pour une agence gouvernementale italienne et ont réclamé des données sensibles à Revolut. Persuadée de communiquer avec une agence, la banque a transmis des données sensibles sur près de 700 clients fortunés.
Les informations divulguées incluent l’identité complète, les coordonnées, les documents d’identité, les selfies biométriques, les IBAN et l’historique complet des transactions, y compris en Bitcoin. Pour le moment, il n’existe aucune preuve formelle que cette campagne de SMS frauduleux soit directement liée à la fuite de données. Néanmoins, les chercheurs estiment que le timing est plutôt suspect. Il est néanmoins possible que « des escrocs sans lien avec l’affaire exploitent l’information relative à cet incident ».
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.
Source : MalwareBytes