Le mois dernier, des pirates inconnus ont pris le contrôle des frigos de centaines de supermarchés en France. Les températures sont montées jusqu’à 50 °C durant la nuit. Des tonnes de nourriture ont été jetées. Selon l’ANSSI, les attaquants ont profité de « défauts de sécurisation élémentaires ».
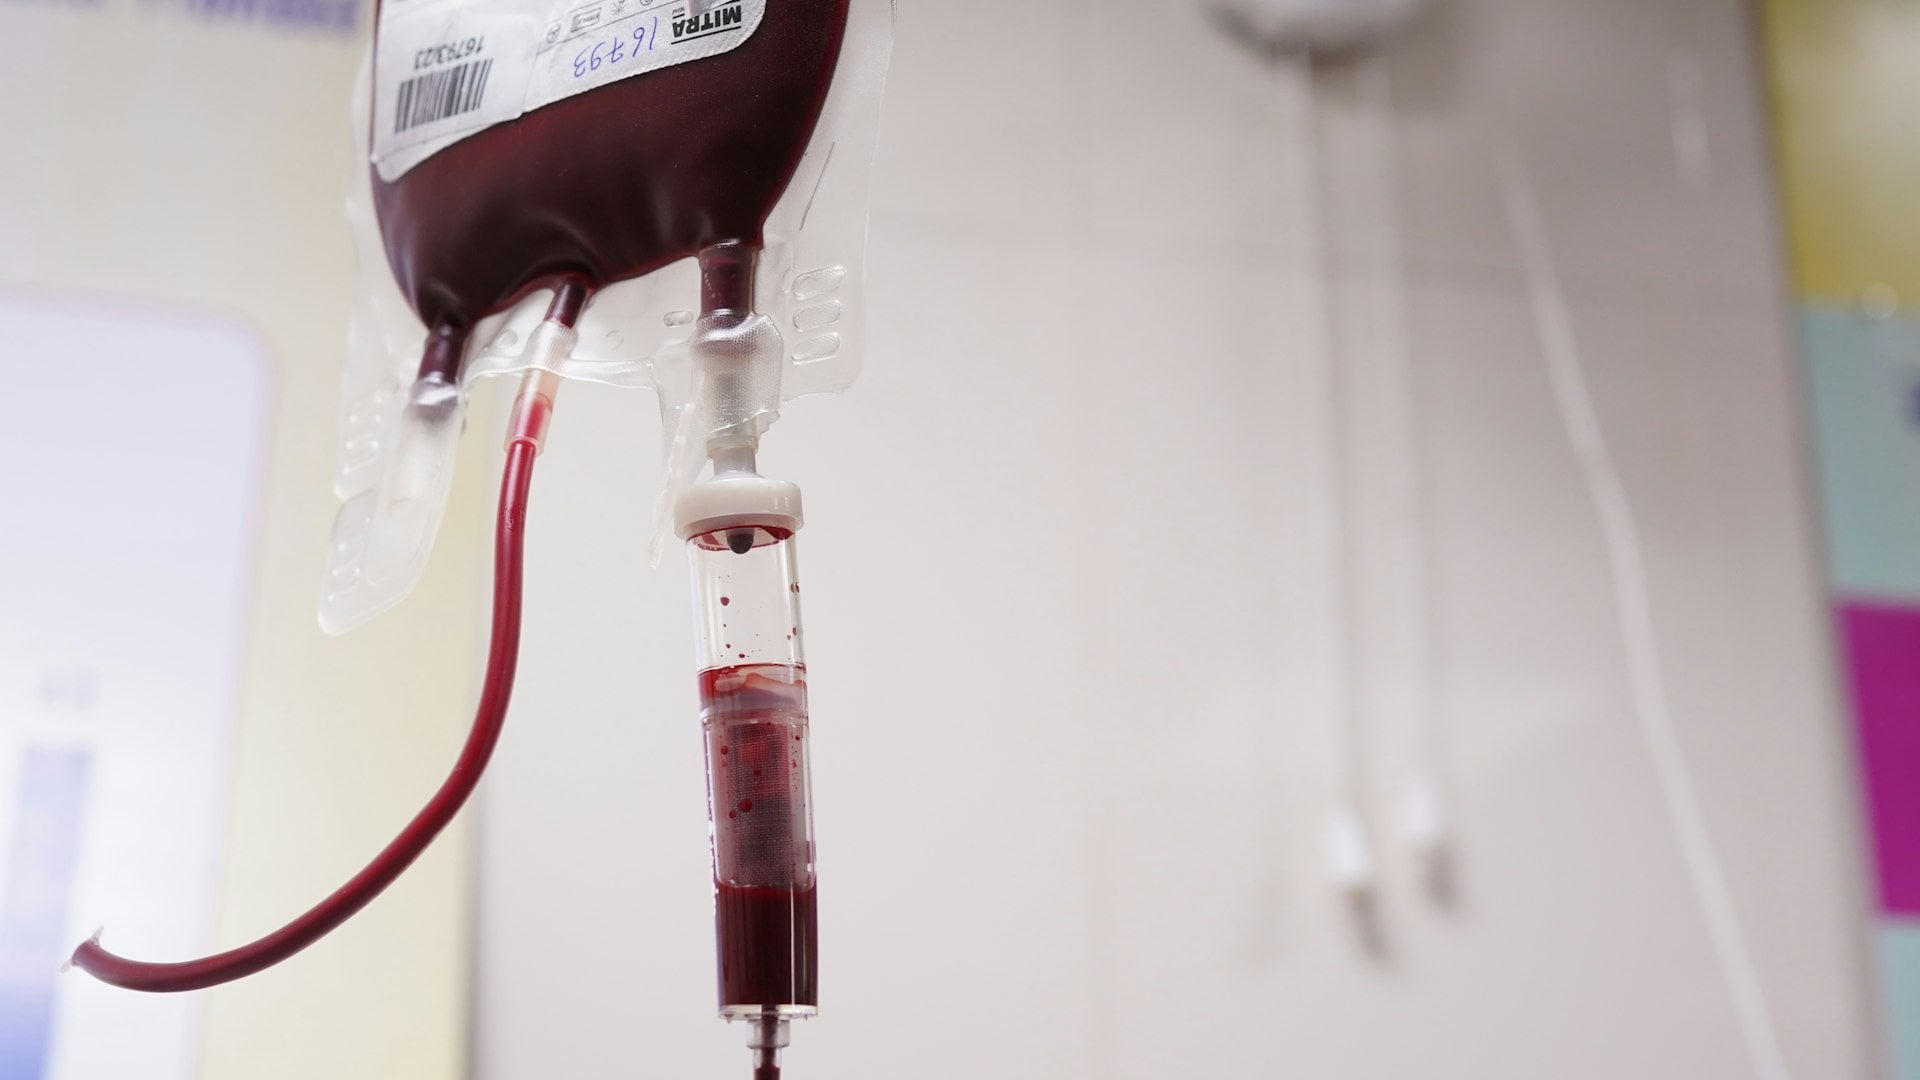
Trois semaines plus tard, une nouvelle vague de cyberattaques a frappé les supermarchés de plusieurs pays européens, dont la Belgique, la Suède, l’Irlande ou le Luxembourg. La même nuit, les chambres froides de l’Établissement français du sang (EFS) ont été compromises. Les pirates ont reprogrammé les frigos pour atteindre 110 °C. Un technicien de permanence a repéré l’anomalie avant qu’il ne soit trop tard.
Des frigos de vaccins et de poches de sang « sollicités » par des hackers
L’Établissement français du sang n’est pas le seul établissement de santé à intéresser les pirates. Lors d’un point presse organisé le vendredi 6 novembre 2026, Thales révèle que plusieurs de ses clients du secteur de la santé ont repéré des tentatives d’approche. Notez que Thales surveille les systèmes critiques de plusieurs hôpitaux.
« On a quelques clients dans le monde de la santé qui nous ont remonté qu’en faisant de l’analyse dans certaines de leurs informations, ils ont vu que les frigos qu’ils utilisent pour les vaccins ou pour les poches de sang ont été sollicités », a révélé Christophe Bianco, à la tête de la division services cyber de Thales.
Concrètement, les pirates ont tenté d’entrer en contact avec ces équipements connectés à Internet. Pour décrire ces repérages, l’expert prend l’exemple de bases militaires dont les frigos ont aussi été testés à distance. Les pirates ont « essayé de voir si ces adresses-là répondaient positivement à une possible vulnérabilité ». En clair, des pirates ont voulu voir s’il était possible de prendre le contrôle des frigos en exploitant une faille de sécurité. Rien n’indique, à ce stade, que les températures de ces frigos aient été modifiées, ni que les pirates soient arrivés à leurs fins.
À lire aussi : « La partie émergée d’un iceberg » : après les frigos, quels appareils risquent aussi de se faire pirater ?
Des victimes qui s’ignorent
Pour l’expert, d’autres cibles se sont peut-être retrouvées dans le collimateur des pirates… sans s’en rendre compte. La plupart des organisations ne surveillent tout simplement pas leurs objets connectés. « Encore trop souvent, ils sont un angle mort pour le responsable sécurité dans la gestion de son risque et les périmètres qu’il a sous surveillance », regrette le responsable. Dans certaines organisations, ils dépendent même du responsable de la sécurité physique, et ne font l’objet d’« absolument » aucune « surveillance continue ».
« Je pense que cette histoire va continuer parce qu’on s’aperçoit en creusant le sujet, qu’un certain nombre de gens ont été victimes, ont été évalués sans avoir les moyens de détection qui leur permettent de l’avoir détecté », estime Christophe Bianco.
Dans le cas des supermarchés, l’attaque n’a été repérée que parce que les pirates voulaient être vus et voulaient faire du bruit. Si les pirates avaient voulu passer sous le radar, et dérégler les frigos sans se faire remarquer, ils auraient sans doute pu le faire sans être repérés.
« Si au lieu de faire monter la température à 50 degrés et de la laisser à ce niveau-là, ils avaient dans la nuit rebaissé la température, je ne suis pas sûr que beaucoup de gens auraient détecté l’incident », souligne le responsable.
D’autres appareils en danger ?
Les frigos ne sont pas les seuls appareils qui risquent d’être ciblés par des attaquants. Thales pointe du doigt « la distribution automatisée de l’oxygène ou même de dispositifs de pousse-seringue », d’autres objets connectés qui pourraient être contrôlés à distance. Sur le papier, la prise de contrôle d’un appareil de cet acabit peut permettre de perturber l’alimentation en oxygène des patients, ou encore l’injection d’un médicament, comme des anesthésiques, des antidouleurs, des traitements en réanimation, ou de l’insuline. C’est évidemment la porte ouverte à de graves incidents, susceptibles de mettre en danger la santé des patients.
L’alerte a été prise au sérieux en France. Depuis l’attaque contre l’EFS, les opérateurs d’importance vitale (OIV), ces structures jugées indispensables au fonctionnement du pays, sont entrés en phase d’audit. Thales indique avoir déjà rencontré plusieurs hôpitaux en France qui s’estiment « concernés par cette vague de cyberattaques ».
Le géant français devrait passer au crible tous les équipements connectés à Internet des hôpitaux. Beaucoup d’entre eux fonctionnent avec des systèmes obsolètes, difficiles à mettre à jour. C’est pourquoi l’audit s’annonce comme un défi. C’est aussi une opération coûteuse. L’audit, ainsi que les corrections des failles, vont coûter cher. Pour Christophe Bianco, les budgets sécurité vont « devoir être revus à la hausse ». C’est « un vrai challenge dans la dynamique économique d’aujourd’hui ». Malheureusement, « les budgets, on ne les a qu’une fois qu’on s’est pris une petite gamelle », regrette le responsable.
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.
Source : Thales