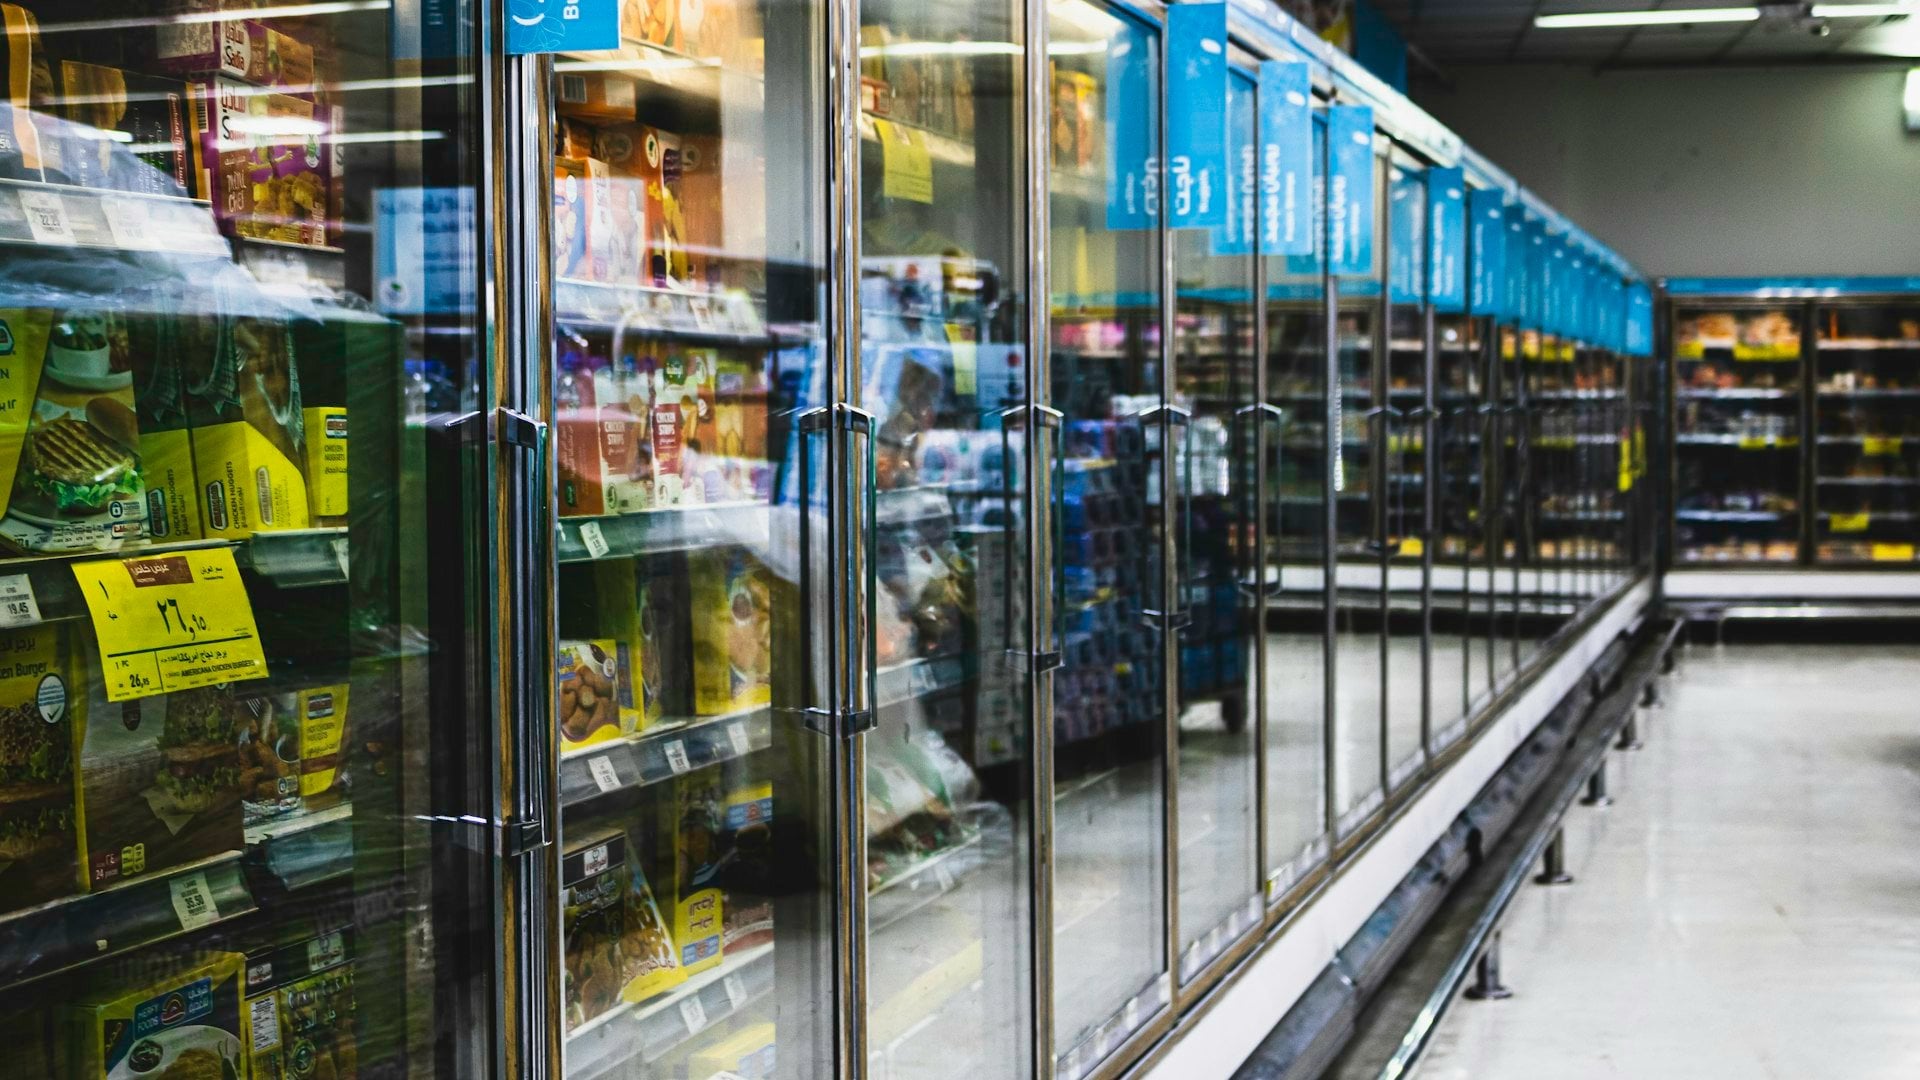
Le piratage des frigos ne se cantonne plus à l’Europe. Ce jeudi 5 novembre 2026, l’agence américaine de cybersécurité (CISA) et le FBI ont publié une alerte conjointe au sujet des cyberattaques à l’encontre des systèmes de réfrigération. Les ministères américains de la Santé, de l’Agriculture et des Transports se sont associés à cette mise en garde. Brett Leatherman, directeur des opérations de la division cyber du FBI, révèle que les systèmes de réfrigération sont « ciblés dans les secteurs d’infrastructures critiques du monde entier ».
« Les systèmes de réfrigération industrielle et de surveillance de la chaîne du froid protègent les aliments, les médicaments et d’autres produits sensibles à la température, ce qui en fait des cibles attrayantes pour les acteurs malveillants », explique Brett Leatherman dans un communiqué de presse.
À lire aussi : Après les supermarchés, les hackers ciblent les frigos des hôpitaux « pour les vaccins ou les poches de sang »
« Partir du principe qu’elle pourrait être une cible »
Selon les autorités américaines, les pirates s’attaquent aux régulateurs de température et aux contrôleurs de frigos des supermarchés et des entrepôts réfrigérés. Pour arriver à leurs fins et prendre le contrôle de systèmes, ils exploitent les failles d’appareils obsolètes, bien souvent accessibles depuis Internet par n’importe qui. Une fois aux commandes, ils peuvent forcer les frigos à chauffer ou à lancer une opération de dégivrage, ce qui va faire surchauffer le contenu.
Outre les stocks perdus, les autorités américaines évoquent l’usure prématurée des équipements, un risque d’incendie et un danger sanitaire pour les consommateurs. Si des produits surchauffés passent inaperçus, les acheteurs risquent évidemment une intoxication alimentaire. Les pirates peuvent d’ailleurs aussi empêcher les administrateurs de voir la température réelle de leurs installations, ouvrant la porte à la vente de produits avariés.
« Toute organisation qui dépend de systèmes de réfrigération et de surveillance doit partir du principe qu’elle pourrait être une cible », prévient Chris Butera, directeur adjoint par intérim pour la cybersécurité de la CISA.
L’alerte survient peu après qu’une vague de cyberattaques ait déferlé sur les frigos des supermarchés européens, et surtout français. Le mois dernier, des centaines de supermarchés français ont vu leurs frigos grimper jusqu’à 50 °C en pleine nuit. Quelques semaines plus tard, des attaques analogues ont touché plusieurs pays européens, ainsi que les chambres froides de l’Établissement français du sang. Comme le montre l’alerte émise par les autorités américaines, la menace ne se limite pas à l’Europe. Aux États-Unis, le Pentagone enquête sur des pannes de congélateurs suspectes dans des bases militaires, indique Reuters.
Les autorités américaines recommandent d’agir « immédiatement », de couper tous les équipements d’Internet, de changer les mots de passe par défaut, d’appliquer les mises à jour, et de remplacer systématiquement les vieux appareils que le fabricant ne prend plus en charge.
Moins de contrôleurs accessibles sur Internet
Dans ce contexte, les entreprises ont d’ailleurs commencé à réagir pour se protéger. Les équipements Danfoss, l’une des entreprises dont les contrôleurs ont été piratés durant l’offensive nationale sur la France, ont été massivement retirés d’Internet. Selon les chercheurs de la société Censys, le nombre de contrôleurs Danfoss exposés sur Internet est passé de 3 004 à 708 entre le 9 octobre et le 5 novembre. C’est un progrès, mais des milliers de contrôleurs restent accessibles. On en trouve encore plus de 700 chez Danfoss, et encore 2 420 chez Dixell, une autre marque visée par des intrusions.
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.
Source : CISA / FBI