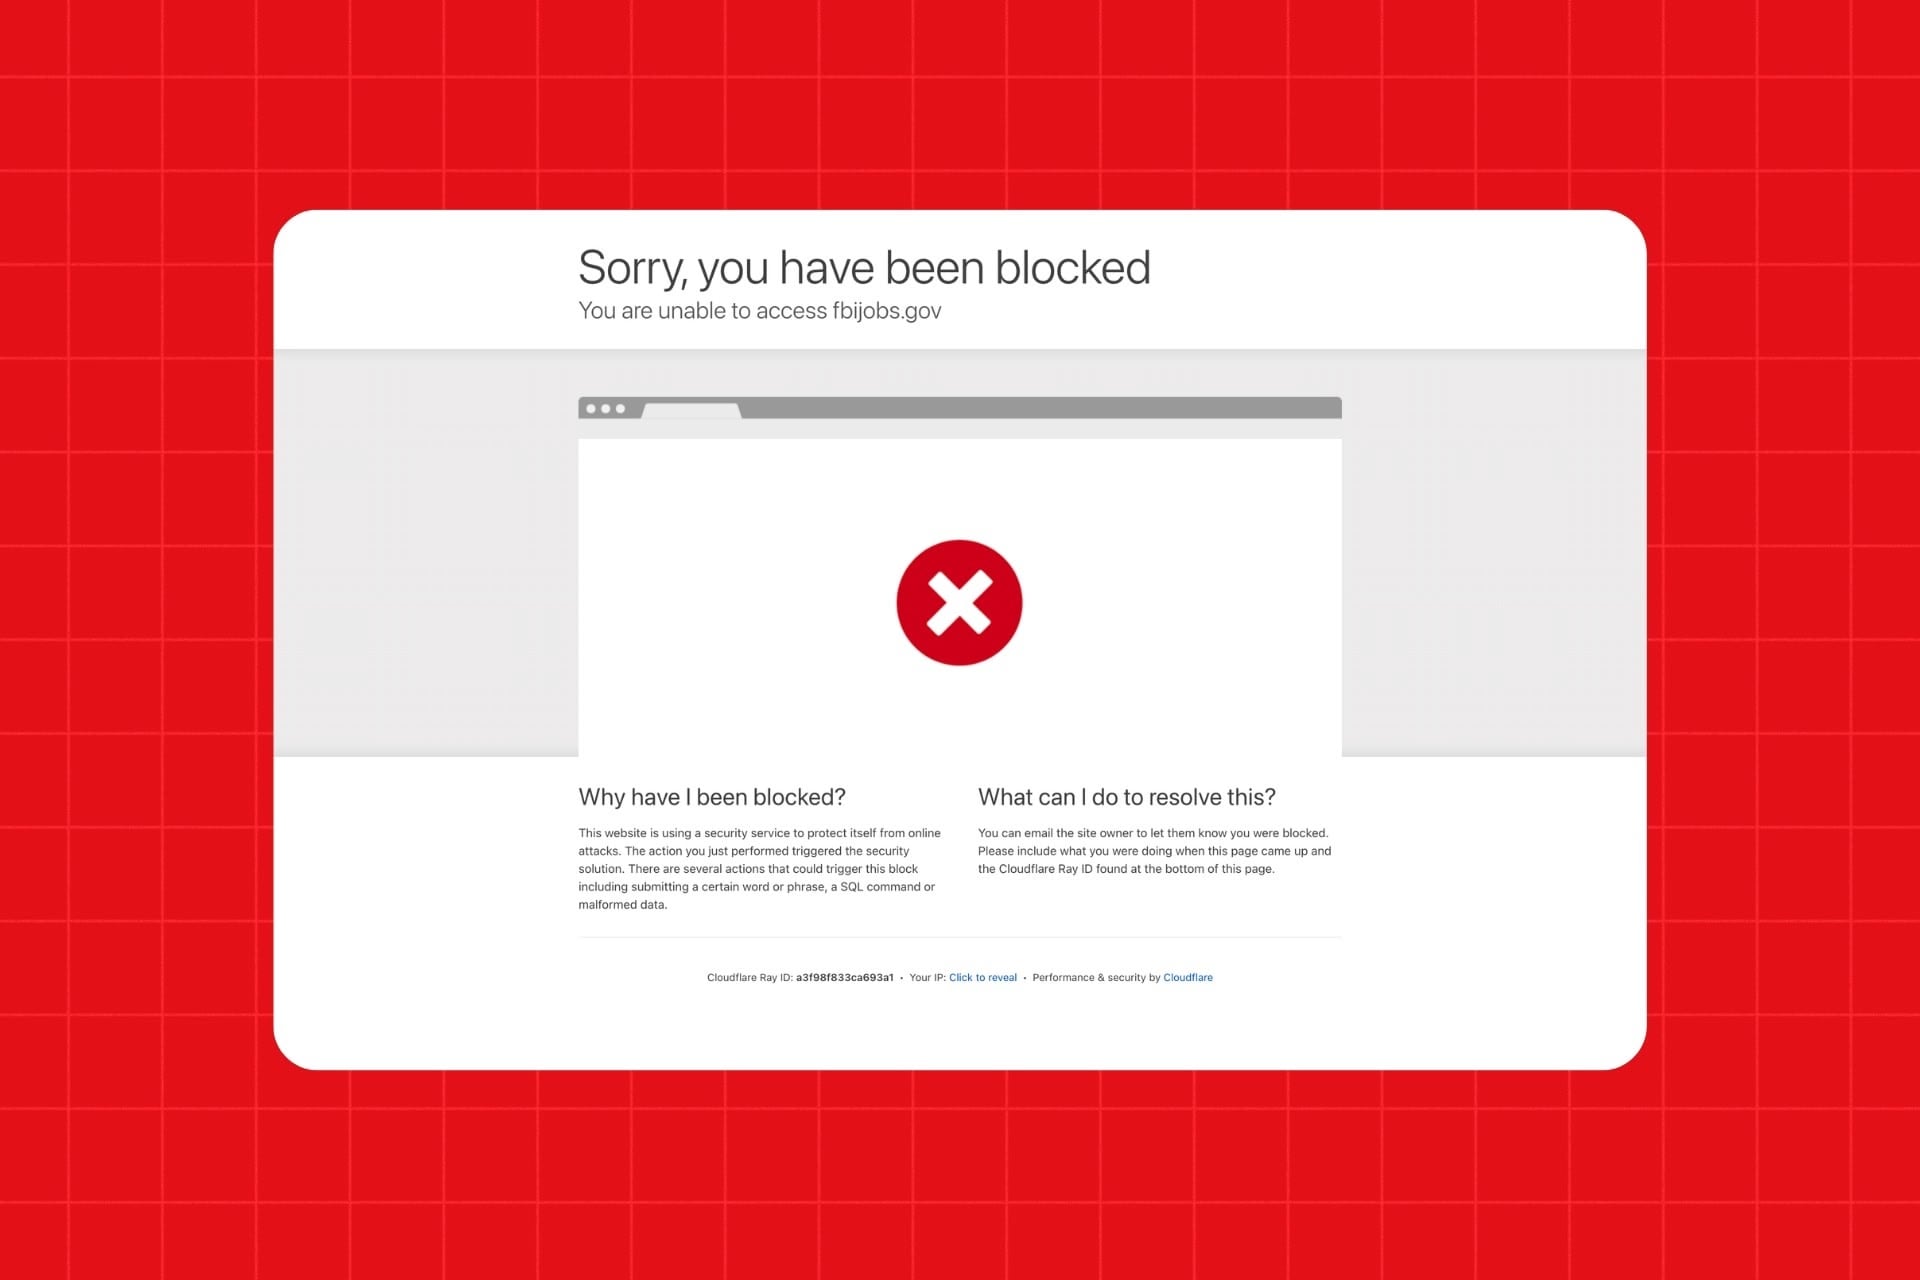
En juin 2025, la brigade cyber de la préfecture de police de Paris interpellait quatre membres présumés de ShinyHunters, et une partie de la presse spécialisée enterrait le gang. Quinze mois plus tard, le même nom revendique un piratage du FBI, rien de moins. Et depuis le 22 septembre, le site de recrutement de l’agence fédérale affiche une page de maintenance.
Deux à trois téraoctets de données et un ultimatum d’une semaine
Le groupe affirme s’être introduit dans les systèmes de la police fédérale américaine par une faille encore inconnue de PeopleSoft, un logiciel de gestion des ressources humaines édité par Oracle. De là, il dit avoir rebondi vers le cloud d’Amazon réservé aux administrations américaines, pour en extraire 2 à 3 téraoctets de données : dossiers du personnel, candidatures et données de santé. Ni le FBI, ni Oracle, ni Amazon n’ont confirmé quoi que ce soit. L’agence reconnaît seulement « des allégations d’activité non autorisée » visant son site d’emploi, et une enquête en cours. Les pirates, eux, assurent avoir brièvement défiguré la page d’accueil dudit site avant sa mise hors ligne.
L’ampleur du butin reste invérifiable, même si un média américain affirme avoir consulté un échantillon d’environ 5 000 fiches d’employés (noms, adresses, téléphones, jusqu’à l’identité des conjoints). La motivation, elle, sort des sentiers battus de l’extorsion : « ce n’est PAS motivé par l’argent », écrit le groupe, qui exige que le FBI retire sous une semaine un avis publié le 15 mai dernier. Le document détaillait ses méthodes d’intimidation, entre menaces visant les familles des victimes et fausses alertes armées à domicile. Le groupe affirme par ailleurs viser désormais les 500 plus grandes entreprises américaines avec la même faille.
Lire aussi : Shiny Hunters, un groupe de pirates français pris en chasse par le FBI
Boulanger, SFR, Rockstar : des arrestations qui n’arrêtent rien ?
Fin juin 2025, quatre suspects, une vingtaine d’années chacun, étaient soupçonnés d’avoir opéré sous les pseudonymes ShinyHunters, Hollow, Noct et Depressed. Au tableau des victimes : Boulanger, SFR, France Travail et la Fédération française de football. L’enseigne n’a pourtant jamais fermé. En avril 2026, Rockstar Games confirmait qu’une « quantité limitée de données non essentielles » avait été consultée chez un prestataire tiers, une attaque revendiquée sous la même bannière, ultimatum à l’appui.
Le paradoxe se dissipe dès qu’on cesse de voir ShinyHunters comme une bande fixe. Le nom fonctionne comme une enseigne : les visages changent, la façade reste, et chaque nouvelle équipe hérite d’une réputation qui vaut de l’or dans l’économie de l’extorsion. Rien n’établit donc que les gardés à vue de 2025 aient un lien quelconque avec l’attaque de cette semaine. Rien ne prouve, non plus, l’ampleur réelle du piratage : entre la page de maintenance bien visible et les téraoctets annoncés, la marge d’incertitude reste immense.
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.
Source : 404 Media