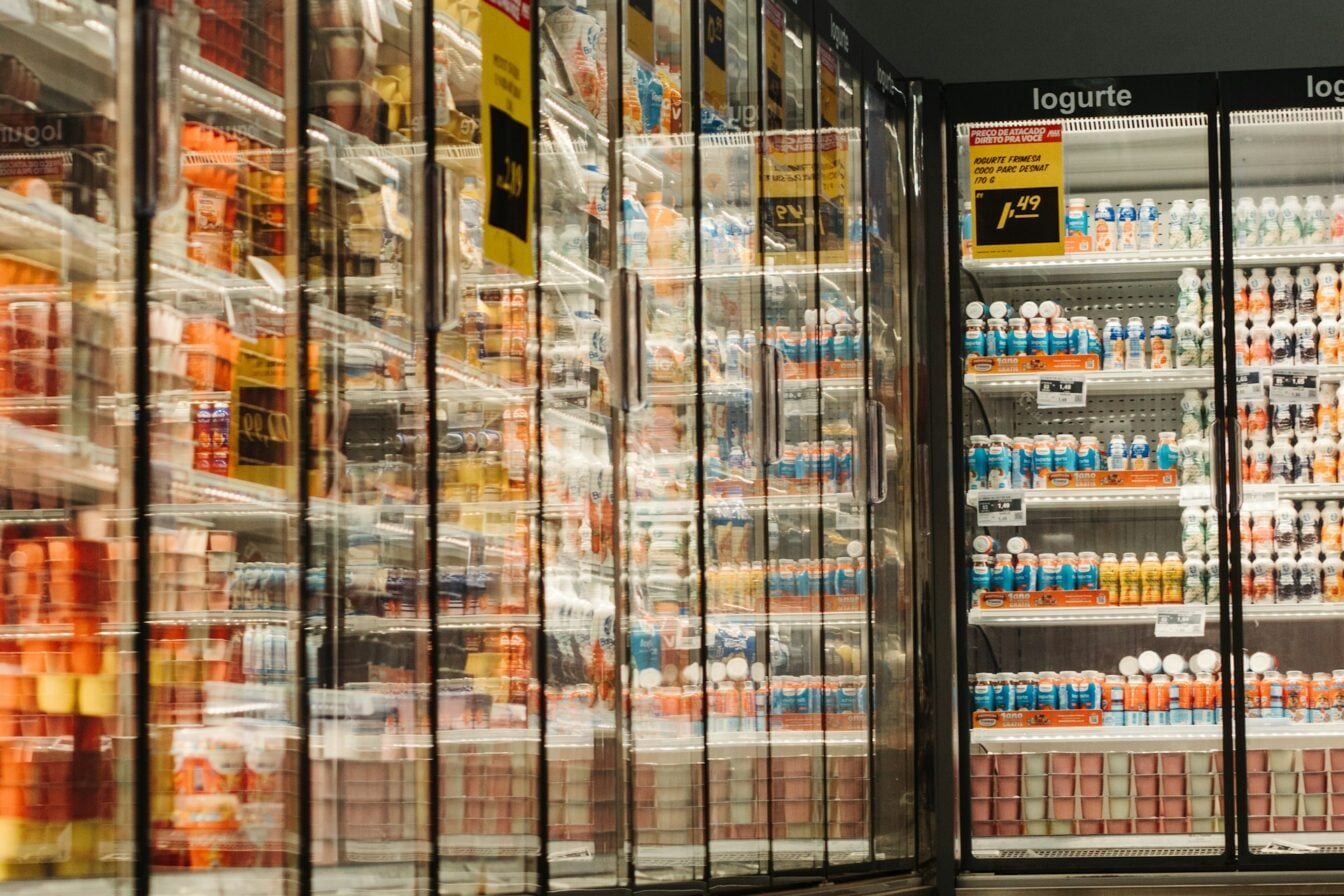
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris le contrôle à distance des systèmes de réfrigération de plusieurs centaines de supermarchés français. Intermarché, Netto, Super U, Carrefour, Monoprix ou encore E.Leclerc ont été touchés. Les températures sont montées jusqu’à 50 °C pendant plusieurs heures. Sans surprise, les magasins ont été obligés de jeter leurs produits frais et surgelés. Selon Thierry Cotillard, président d’Intermarché, les pertes se chiffrent en « dizaines de millions d’euros » à l’échelle nationale. Pour Samuel Hassine, PDG et cofondateur de la société française de cybersécurité Filigran, cette attaque marque un tournant en France.
« Pour la première fois en France, une cyberattaque de masse a détruit des biens physiques plutôt que des données », explique Samuel Hassine à 01net.
Les supermarchés, une cible de choix
Comme l’explique Samuel Hassine, « un supermarché qui ne peut plus vendre, des rayons vides, des produits jetés, c’est une attaque dont tout le pays parle le lundi matin, sans avoir besoin de chiffrer un seul fichier », explique le dirigeant. Antoine Vallée, vice-président cybersécurité de Stoïk, un assureur cyber, partage le même constat. Il souligne que la grande distribution « est utilisée par le grand public au quotidien ». En s’attaquant aux supermarchés, les pirates perturbent « l’ensemble de la population » sans faire de gros efforts. Des centaines de magasins approvisionnent chaque jour des millions de Français, grâce à une chaîne du froid qui ne peut pas s’interrompre. Or, le secteur travaille à flux tendu, avec très peu de stocks en réserve.
« Bloquer ou saboter la chaîne du froid, c’est détruire immédiatement le stock », rappelle Louise Durantin, experte de la grande distribution au sein du cabinet de conseil mc2i.
Interrogé par nos soins, Oded Vanunu, responsable de la recherche sur les vulnérabilités chez Check Point, insiste quant à lui sur la dépendance des supermarchés, et des géants de la distribution, aux outils informatiques. Désormais, les paiements, les stocks, la réfrigération et la logistique passent par des services numériques. C’est pourquoi les « détaillants sont des cibles attrayantes » pour des pirates qui veulent faire le plus de dégâts possible. Cerise sur le gâteau, des centaines de magasins sont équipés des mêmes appareils et pilotés à distance, ajoute Samuel Hassine.
« Il n’y a pas une porte à forcer, il y en a des milliers, toutes identiques », résume le patron de Filigran.
Le monde de la grande distribution est composé « de milliers de sites qui utilisent souvent les mêmes équipements, installés et maintenus par les mêmes frigoristes », souligne de son côté Antoine Vallée. C’est pourquoi il n’est pas étonnant que la cyberattaque ait abouti à une « perturbation nationale ». Aux dernières nouvelles, les pirates n’ont eu qu’à s’en prendre aux dispositifs de deux entreprises spécialisées dans les contrôleurs pour frigos industriels, le groupe danois Danfoss et la société italienne Dixell. Les équipes de Stoïk ont d’ailleurs identifié environ 3 000 contrôleurs Danfoss en France, soit près de la moitié du total mondial.
« Lorsque plusieurs sites utilisent la même technologie ou la même infrastructure de gestion, un seul point d’accès compromis peut potentiellement exposer plusieurs sites », prévient Oded Vanunu.
Pour Nadim El Sakaan, enseignant-chercheur en cybersécurité à l’Efrei, la grande distribution française est beaucoup trop dépendante d’une poignée de fournisseurs. En clair, il suffit d’« un seul vecteur d’attaque » pour « toucher simultanément des centaines de magasins de plusieurs enseignes concurrentes ». Une fois connecté au système, dérégler les frigos est par ailleurs un véritable jeu d’enfant.
« Il s’agit d’une simple interface web, conçue pour être utilisée par des personnes qui ne sont pas nécessairement expertes en informatique. Il suffit de quelques clics sur l’interface pour manipuler la température », explique Kevin Tellier, chercheur en cybersécurité offensive chez Synacktiv.
« Une erreur de conception des années 1990 »
Par ailleurs, l’industrie s’appuie massivement sur des équipements électroniques obsolètes. Les systèmes de refroidissement « peuvent rester en service pendant 15 ans ou plus, souvent sans mises à jour de sécurité régulières », pointe du doigt Oded Vanunu. Le remplacement d’un système de refroidissement est particulièrement onéreux. Un directeur de magasin a confié à Synacktiv qu’investir « plusieurs centaines de milliers d’euros » dans des installations neuves tous les dix ans n’était « pas envisageable », alors que les frigos fonctionnent toujours parfaitement… bien qu’ils soient à la merci des hackers.
Les boîtiers de contrôle peuvent se retrouver exposés sur Internet à cause d’un routeur mal configuré, explique Kevin Tellier. Parfois, l’exposition en ligne peut être volontaire. Elle peut permettre au directeur ou au frigoriste d’intervenir à distance. Cette pratique massivement répandue, « c’est l’équivalent de laisser la porte de secours d’un magasin fermée mais pas à clé », illustre Charles Bouesnard, expert en cybersécurité chez mc2i. De plus, certains des contrôleurs de Danfoss reposaient sur un mot de passe de secours, une sorte de « code du jour », calculé… à partir de la date du jour, souligne Nadim El Sakaan. Il décrit cette pratique comme « une erreur de conception des années 1990, dans un équipement connecté à Internet en 2026 ».
« On a branché des équipements des années 2000 sur l’Internet de 2026 et personne n’était chargé de les surveiller », résume Samuel Hassine.
En l’occurrence, il existait un correctif pour l’une des failles dans les systèmes de Danfoss depuis plus de 18 mois, mais personne ne s’est chargé de l’installer. Les frigoristes n’ont « aucune obligation contractuelle de cybersécurité », ni de processus pour prévenir les enseignes en cas d’alerte, regrette Nadim El Sakaan. Il ne s’agit pas d’un phénomène isolé dans l’Hexagone. Selon une étude d’ESET, les failles non corrigées sont à l’origine de 24 % des incidents de sécurité dans les PME françaises.
À lire aussi : Des milliers de voitures ont été clouées au sol par une cyberattaque : que s’est-il passé ?
Sabotage ou opportunisme ?
Quelques jours après les faits, aucun groupe criminel n’a encore revendiqué l’attaque. Le parquet de Paris a ouvert une enquête pour tenter de remonter jusqu’à l’identité des attaquants. Interrogé sur l’identité des criminels qui ont frappé la France, Samuel Hassine relève qu’aucune rançon n’a été réclamée : « Quand l’objectif n’est pas l’argent, l’objectif est l’effet ». Le dirigeant estime qu’il est possible qu’il s’agisse d’une vaste opération de sabotage, destinée à déstabiliser la France ou l’Europe. C’est également la piste privilégiée par Antoine Vallée, qui souligne que « l’effet produit ressemble à du sabotage ou une volonté de déstabiliser l’Europe ».
« La guerre hybride ne cible pas les armées, elle cible le quotidien », déclare Nadim El Sakaan.
Samuel Hassine n’exclut pas la théorie d’une attaque opportuniste puisque « ces boîtiers se trouvent en quelques minutes sur Internet ». En clair, des pirates seraient tombés par hasard sur des boîtiers vulnérables en ligne, et auraient décidé de s’amuser en déréglant les thermostats à distance. C’est aussi l’hypothèse de Synacktiv, car « plusieurs enseignes appartenant à différents distributeurs ont été visées, sans distinction particulière », relève Kevin Tellier. Pour Charles Bouesnard, l’objectif pourrait surtout être de faire parler de soi : « on est sur une volonté de communication forte, de coup d’éclat réputationnel pour le hacker », sans forcément de gain financier immédiat. Benoît Grunemwald, expert en cybersécurité chez ESET, souligne qu’on ne sait encore rien sur les intentions des cybercriminels. À ce stade, il n’est « pas certain que les hypermarchés aient été visés pour ce qu’ils sont, mais surtout parce que ces équipements étaient accessibles », estime l’expert d’ESET.
Quoi qu’il en soit, il est difficile de ne pas penser à la Russie à la suite de cette cyberattaque. Le mois dernier, Emmanuel Macron a d’ailleurs averti que la menace hybride russe contre la France et l’Europe « s’est intensifiée » ces dernières semaines. Selon le chef de l’État, ces attaques visent à « nous intimider » et à « casser l’effort de soutien aux Ukrainiens ». Néanmoins, « les motivations des attaquants restent inconnues à ce stade et nous ne disposons d’aucun élément technique permettant d’attribuer cette attaque à un acteur particulier », rappelle Kevin Tellier, de Synacktiv.
À lire aussi : Cyberattaque La Poste – des hackers prorusses revendiquent la paralysie des services
« Cette fois, c’était des yaourts »
Les experts redoutent que cette cyberattaque nationale en appelle d’autres. « La méthode est publique, peu coûteuse, et le parc d’équipements vulnérables ne sera pas remplacé en quelques semaines », prévient Samuel Hassine. Il s’attend donc à ce que des criminels recyclent la même tactique, pourquoi pas dans l’optique de négocier une rançon. Le CERT-FR, le centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques, estime d’ailleurs que des campagnes d’attaques sont « probablement toujours en cours ». Benoît Grunemwald met aussi en garde contre « le risque sanitaire et d’intoxication alimentaire ». Les enseignes, comme Intermarché, Carrefour, Super U ou Leclerc, risquent, quant à elles, de nouvelles pertes financières. Et la facture pourrait finir par retomber sur les clients. Selon mc2i, les pertes et les investissements nécessaires pour sécuriser des milliers de magasins « pourraient se répercuter sur les étiquettes, dans un contexte de pouvoir d’achat déjà tendu ».
Le danger dépasse largement les supermarchés. « Il y a des milliers d’équipements du même genre en France : froid, chauffage et climatisation, éclairage, caméras, étiquettes électroniques, bornes. Tant qu’ils restent exposés sur Internet avec des failles connues, cette attaque peut se reproduire », met en garde Antoine Vallée. Les mêmes failles se retrouvent dans des secteurs essentiels à notre quotidien. Kevin Tellier cite notamment « les installations de production d’énergie, dont certains systèmes de gestion de centrales solaires accessibles sur Internet, les systèmes industriels de traitement des eaux ou encore les usines de production ». Les mêmes boîtiers de froid équipent aussi les pharmacies hospitalières. « Cette fois, c’était des yaourts », résume Samuel Hassine, mais la prochaine attaque pourrait faire encore plus de dégâts.
Une attaque qui doit « servir d’alerte »
Pour Benoît Grunemwald, la cyberattaque « doit servir d’alerte pour l’ensemble des acteurs concernés ». Les experts s’accordent sur la nécessité d’auditer les installations, de recenser les contrôleurs accessibles depuis Internet et de couper toute exposition inutile. C’est aussi la priorité mise en avant par le CERT-FR. Les experts recommandent également de maintenir les systèmes à jour, d’imposer une authentification forte et de surveiller toute activité inhabituelle, « en particulier les variations de température inattendues », insiste Oded Vanunu.
« La vraie question n’est pas “pourquoi les pirates s’attaquent aux supermarchés”, mais plutôt “pourquoi nous avons attendu que ça arrive pour nous poser la question” », conclut Nadim El Sakaan, ajoutant que la cyberattaque augure « une catégorie nouvelle de menaces ».
👉🏻 Suivez l’actualité tech en temps réel : ajoutez 01net à vos sources sur Google, et abonnez-vous à notre canal WhatsApp.